Toda vulnerabilidade,
provada.
O Safe-T testa seu domínio, suas aplicações e sua AWS como um atacante faria, cruza com as vulnerabilidades conhecidas em exploração ativa e te diz o que corrigir primeiro — com evidência.
Escaneie seu domínio grátis — veja o que um atacante já enxerga.
Ver como funcionaGrátis • Não destrutivo • Testes ativos só no seu próprio domínio • OWASP · CIS · AWS
Do reconhecimento à exploração provada.
Perspectiva do atacante
Enxerga o que um invasor veria de fora — serviços expostos, buckets públicos, credenciais vazadas — sem acesso prévio ao seu ambiente.
Monitoramento contínuo
Agende scans recorrentes por cliente. A cada rodada, o reteste automático mostra o que é novo e o que já foi corrigido — com alerta na hora (Slack) quando surge exposição nova.
Prioridade pelo explorável
Cruzado com o catálogo CISA KEV de exploração ativa e com milhares de verificações da comunidade. Cada achado com localização, evidência e como corrigir.
Por que tanta empresa
é invadida pelo óbvio?
Não é ataque sofisticado — é a falha conhecida que ninguém fechou a tempo.
Os números de quem já foi invadido.
dos vazamentos começam pela exploração de uma vulnerabilidade conhecida — alta de 34% em um ano.
Fonte: Verizon DBIR 2025é o tempo médio para identificar e conter um vazamento de dados.
Fonte: IBM Cost of a Data Breach 2025é o custo médio global de um único vazamento de dados.
Fonte: IBM Cost of a Data Breach 2025ataques cibernéticos por semana, em média, sofridos por organização no Brasil — 37% a mais que um ano antes.
Fonte: Check Point Research, 2026dos vazamentos envolveram um terceiro ou fornecedor — o dobro do ano anterior.
Fonte: Verizon DBIR 2025Dados dos relatórios Verizon Data Breach Investigations Report 2025, IBM Cost of a Data Breach 2025 e Check Point Research.
Cobertura de ponta a ponta.
Superfície externa, AWS e inteligência de ameaças num só fluxo — da descoberta à exploração confirmada.
Superfície externa
Domínio, subdomínios e portas (até 65.535) com identificação de serviço e versão — o mapa que o atacante monta antes de agir.
TLS e cabeçalhos
Criptografia, HSTS e security headers avaliados.
Segredos expostos
Chaves de API e credenciais esquecidas no código público.
Descoberta de endpoints
Rastreio da aplicação e busca de painéis, APIs e áreas de admin esquecidas.
Arquivos sensíveis
Backups, dumps e código-fonte acessíveis pela web.
E-mail anti-phishing
SPF, DKIM e DMARC contra falsificação do seu domínio.
Nuvem — AWS, Azure e GCP
Sem credencial: buckets e storage públicos nas três nuvens, pela ótica do atacante. Com acesso read-only: identidades, permissões, bancos, trilhas de auditoria e caminhos de escalonamento de privilégio.
CISA KEV
Correlação com CVEs em exploração ativa no mundo.
Verificações da comunidade
Milhares de checagens mantidas e atualizadas.
Validação ativa
Testes controlados de injeção e manipulação que confirmam a falha.
Credenciais vazadas
Segredos da empresa expostos em repositórios públicos do GitHub, e validação se ainda dão acesso.
Da descoberta à prova, pela ótica de quem ataca.
Mapear
Descobre domínio, subdomínios, serviços e nuvem — partindo do zero, como um atacante.
Correlacionar
Cruza versões e configurações com CISA KEV, CVEs e milhares de verificações.
Validar
No Nível 3, confirma a exploração com teste controlado e autorizado.
Reportar
Executivo para o board, técnico para o time. Com evidência e correção.
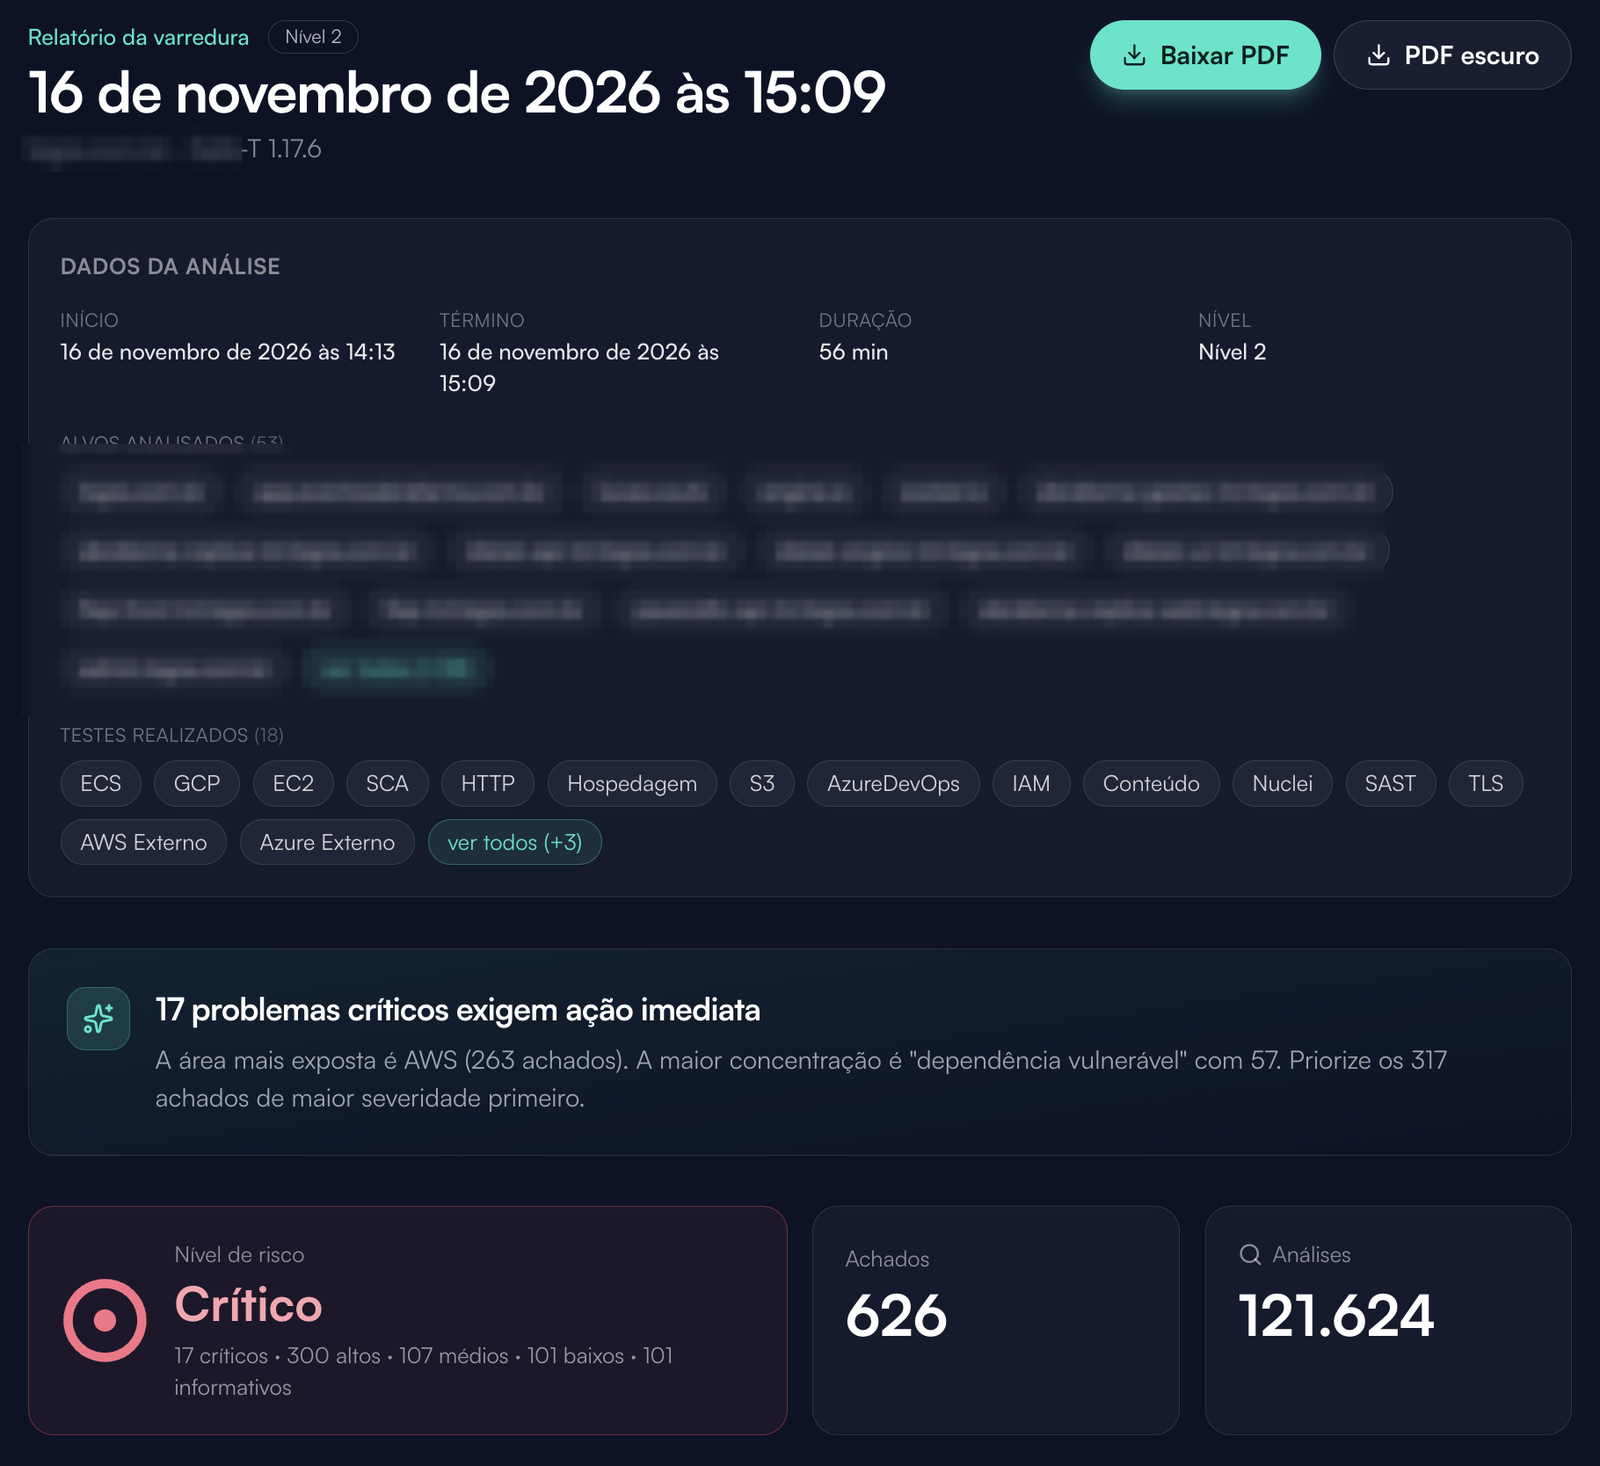
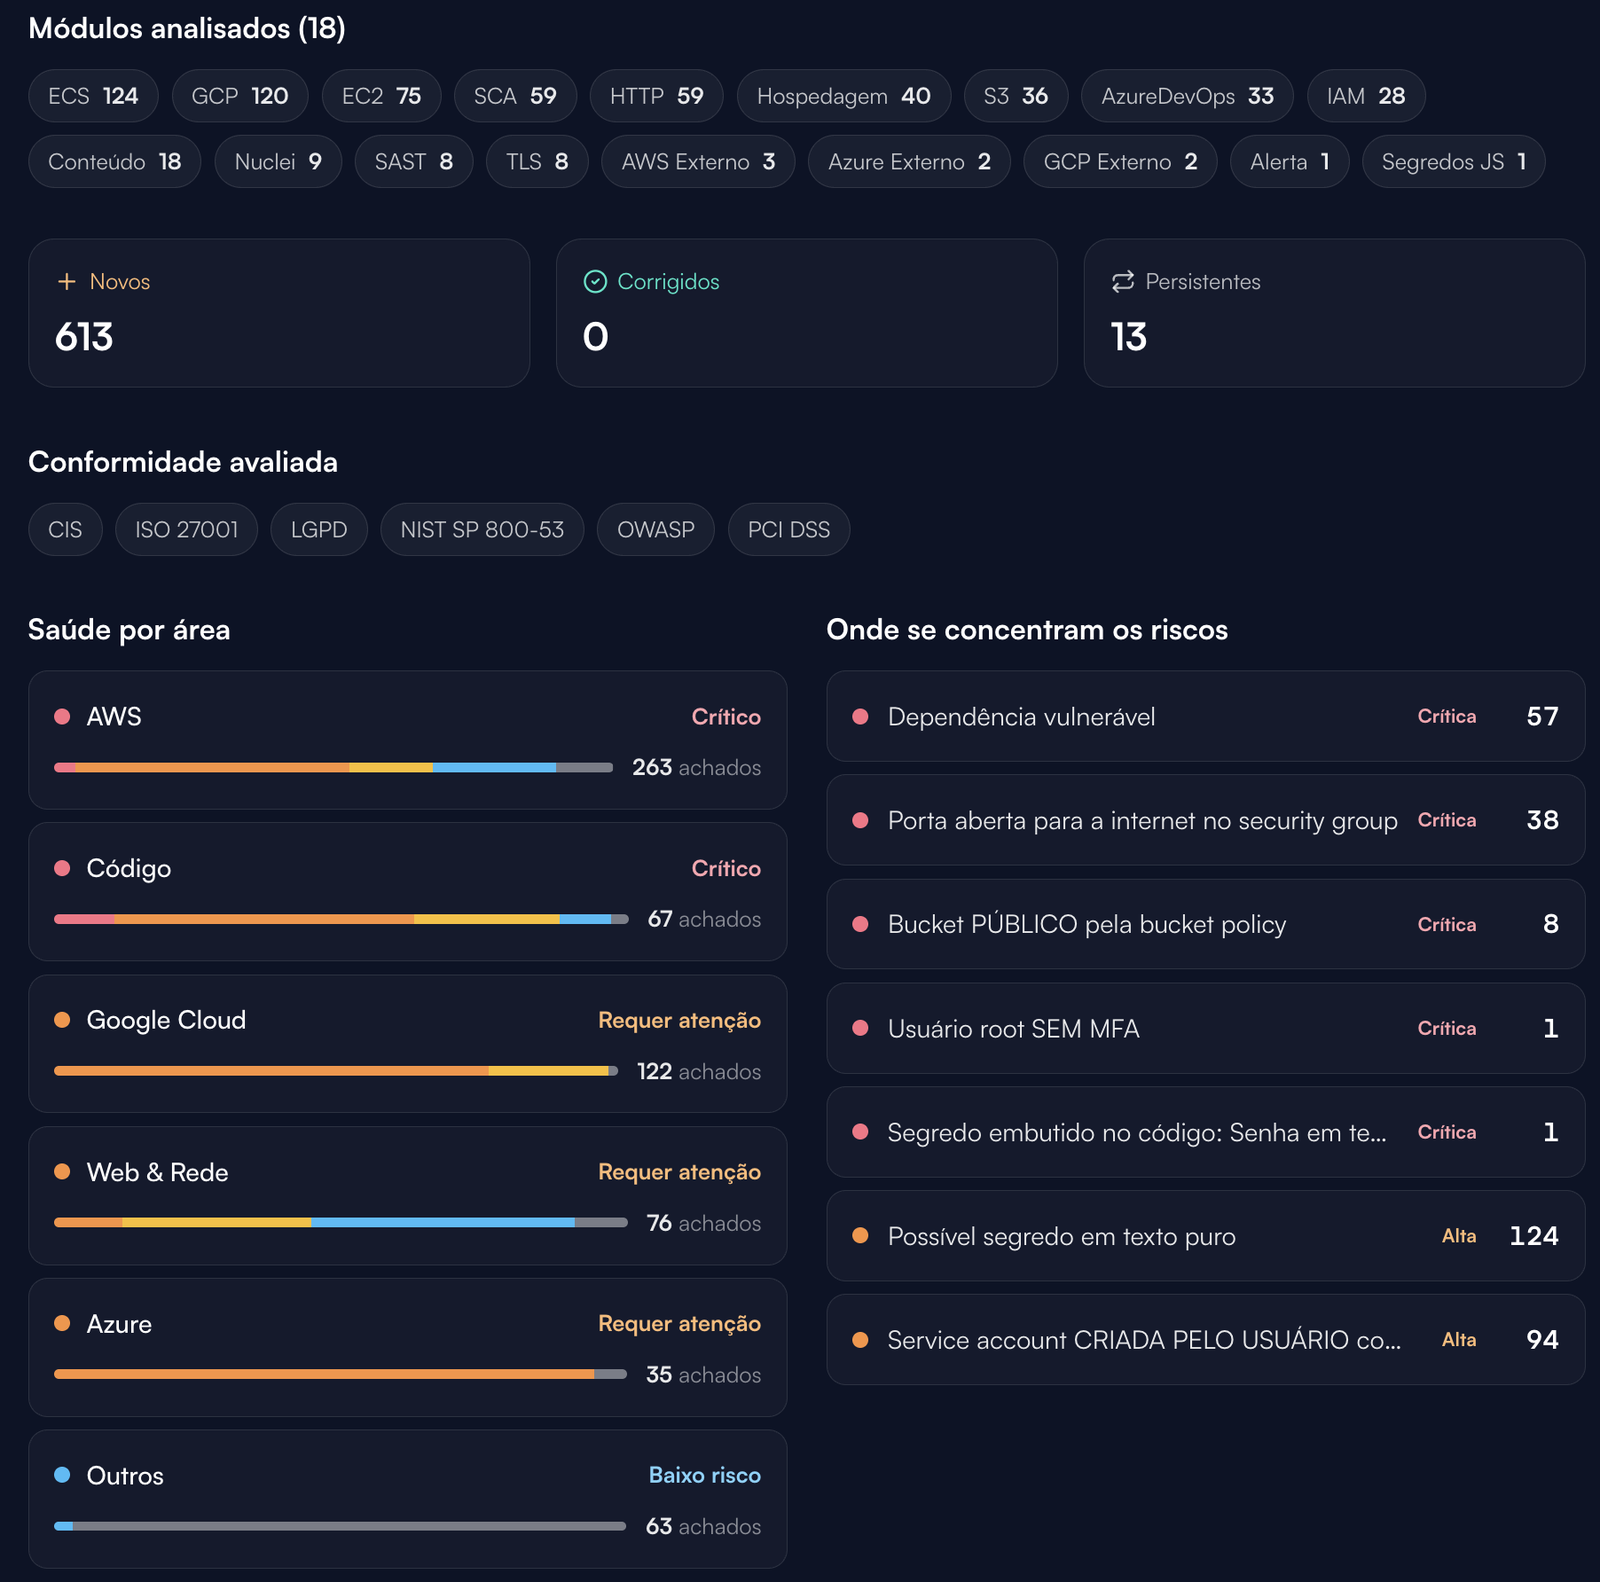
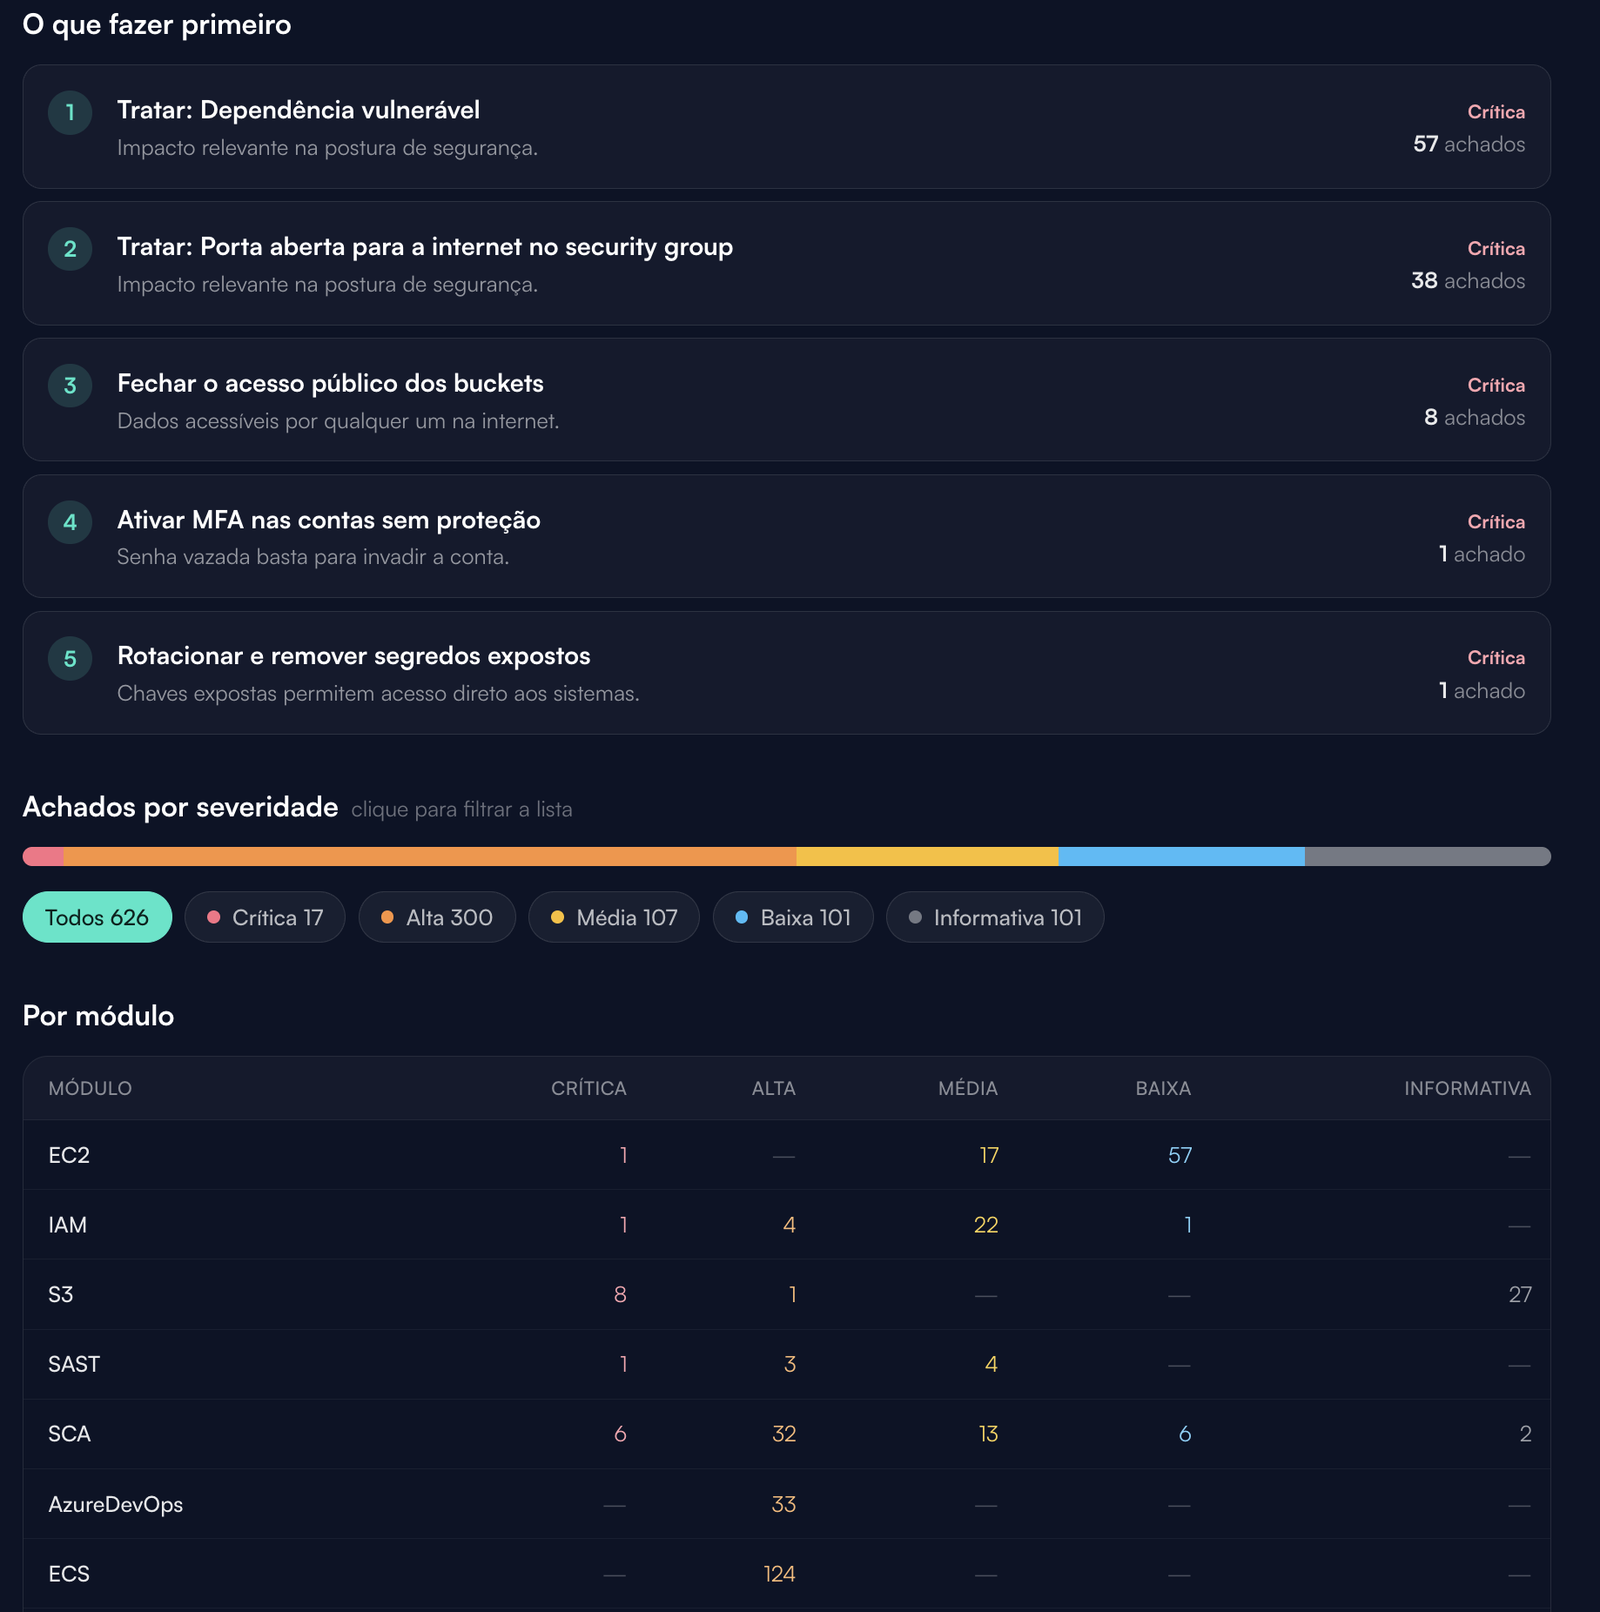
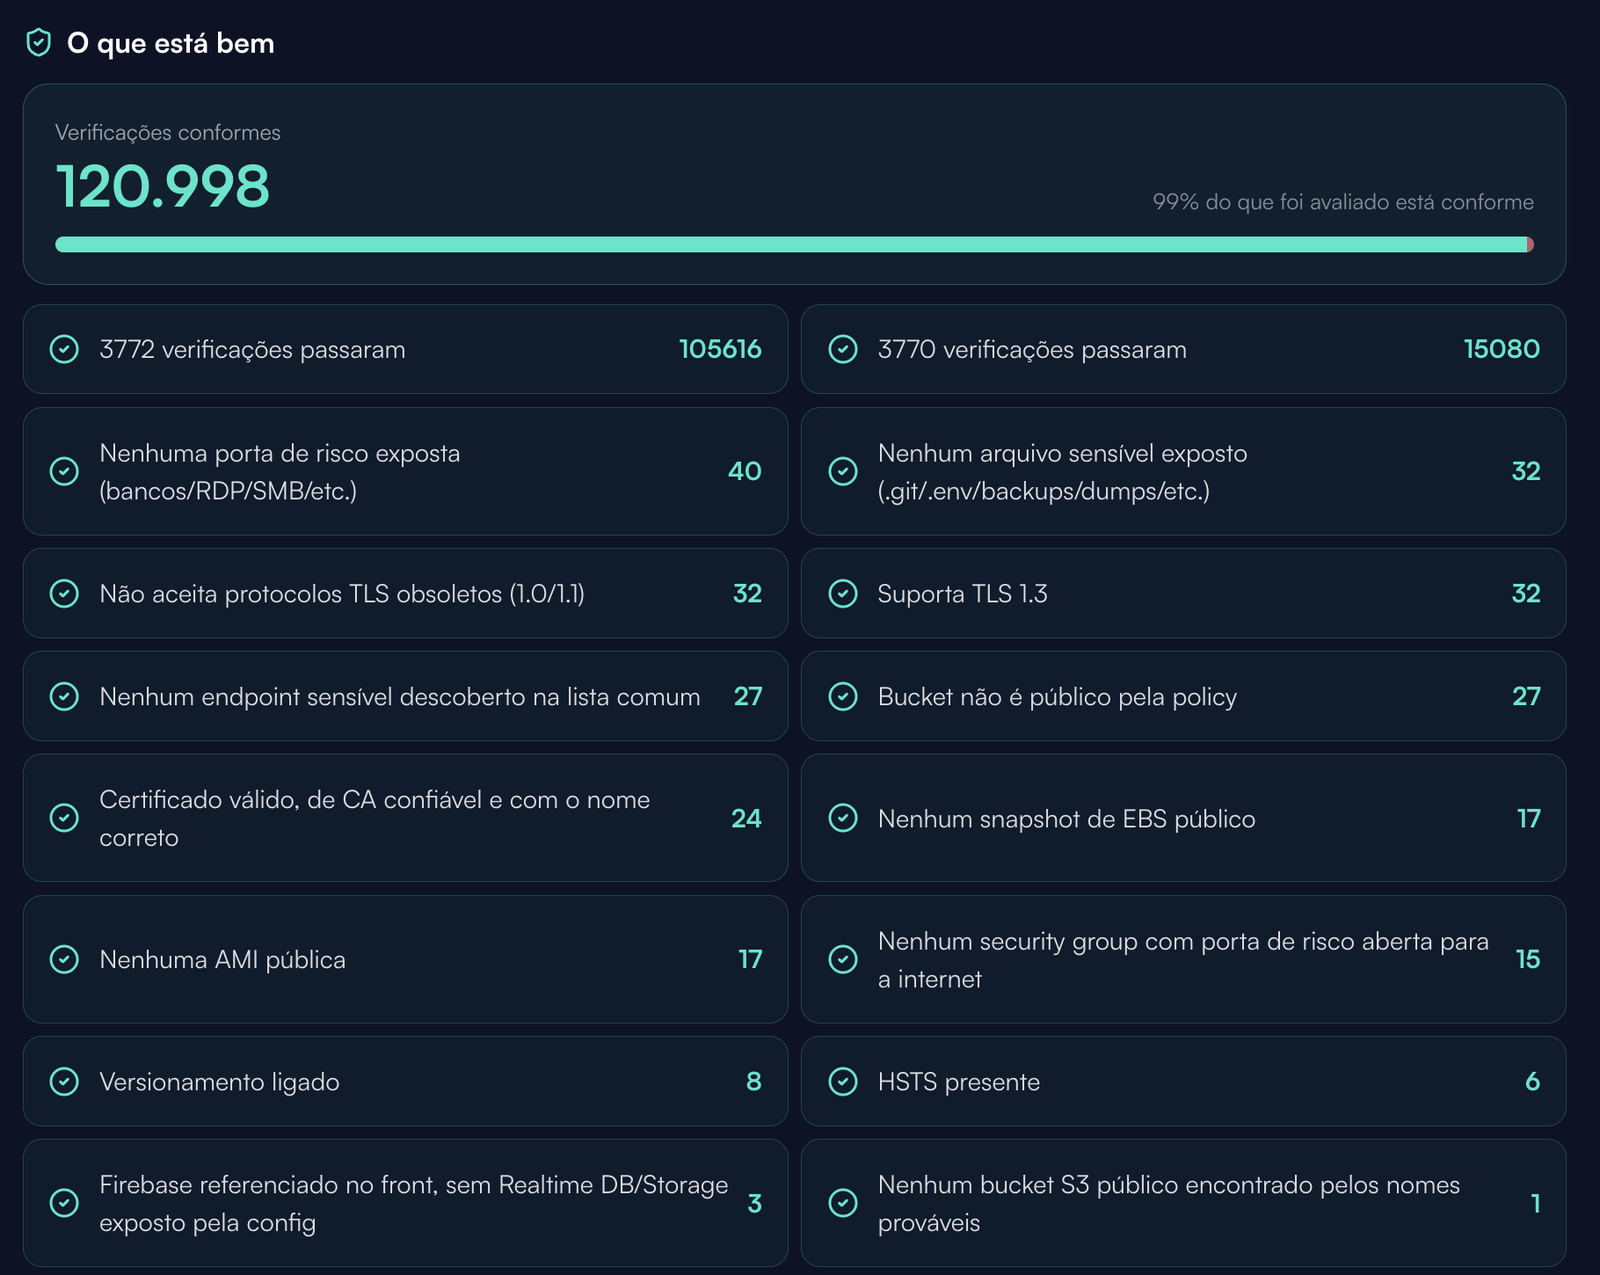
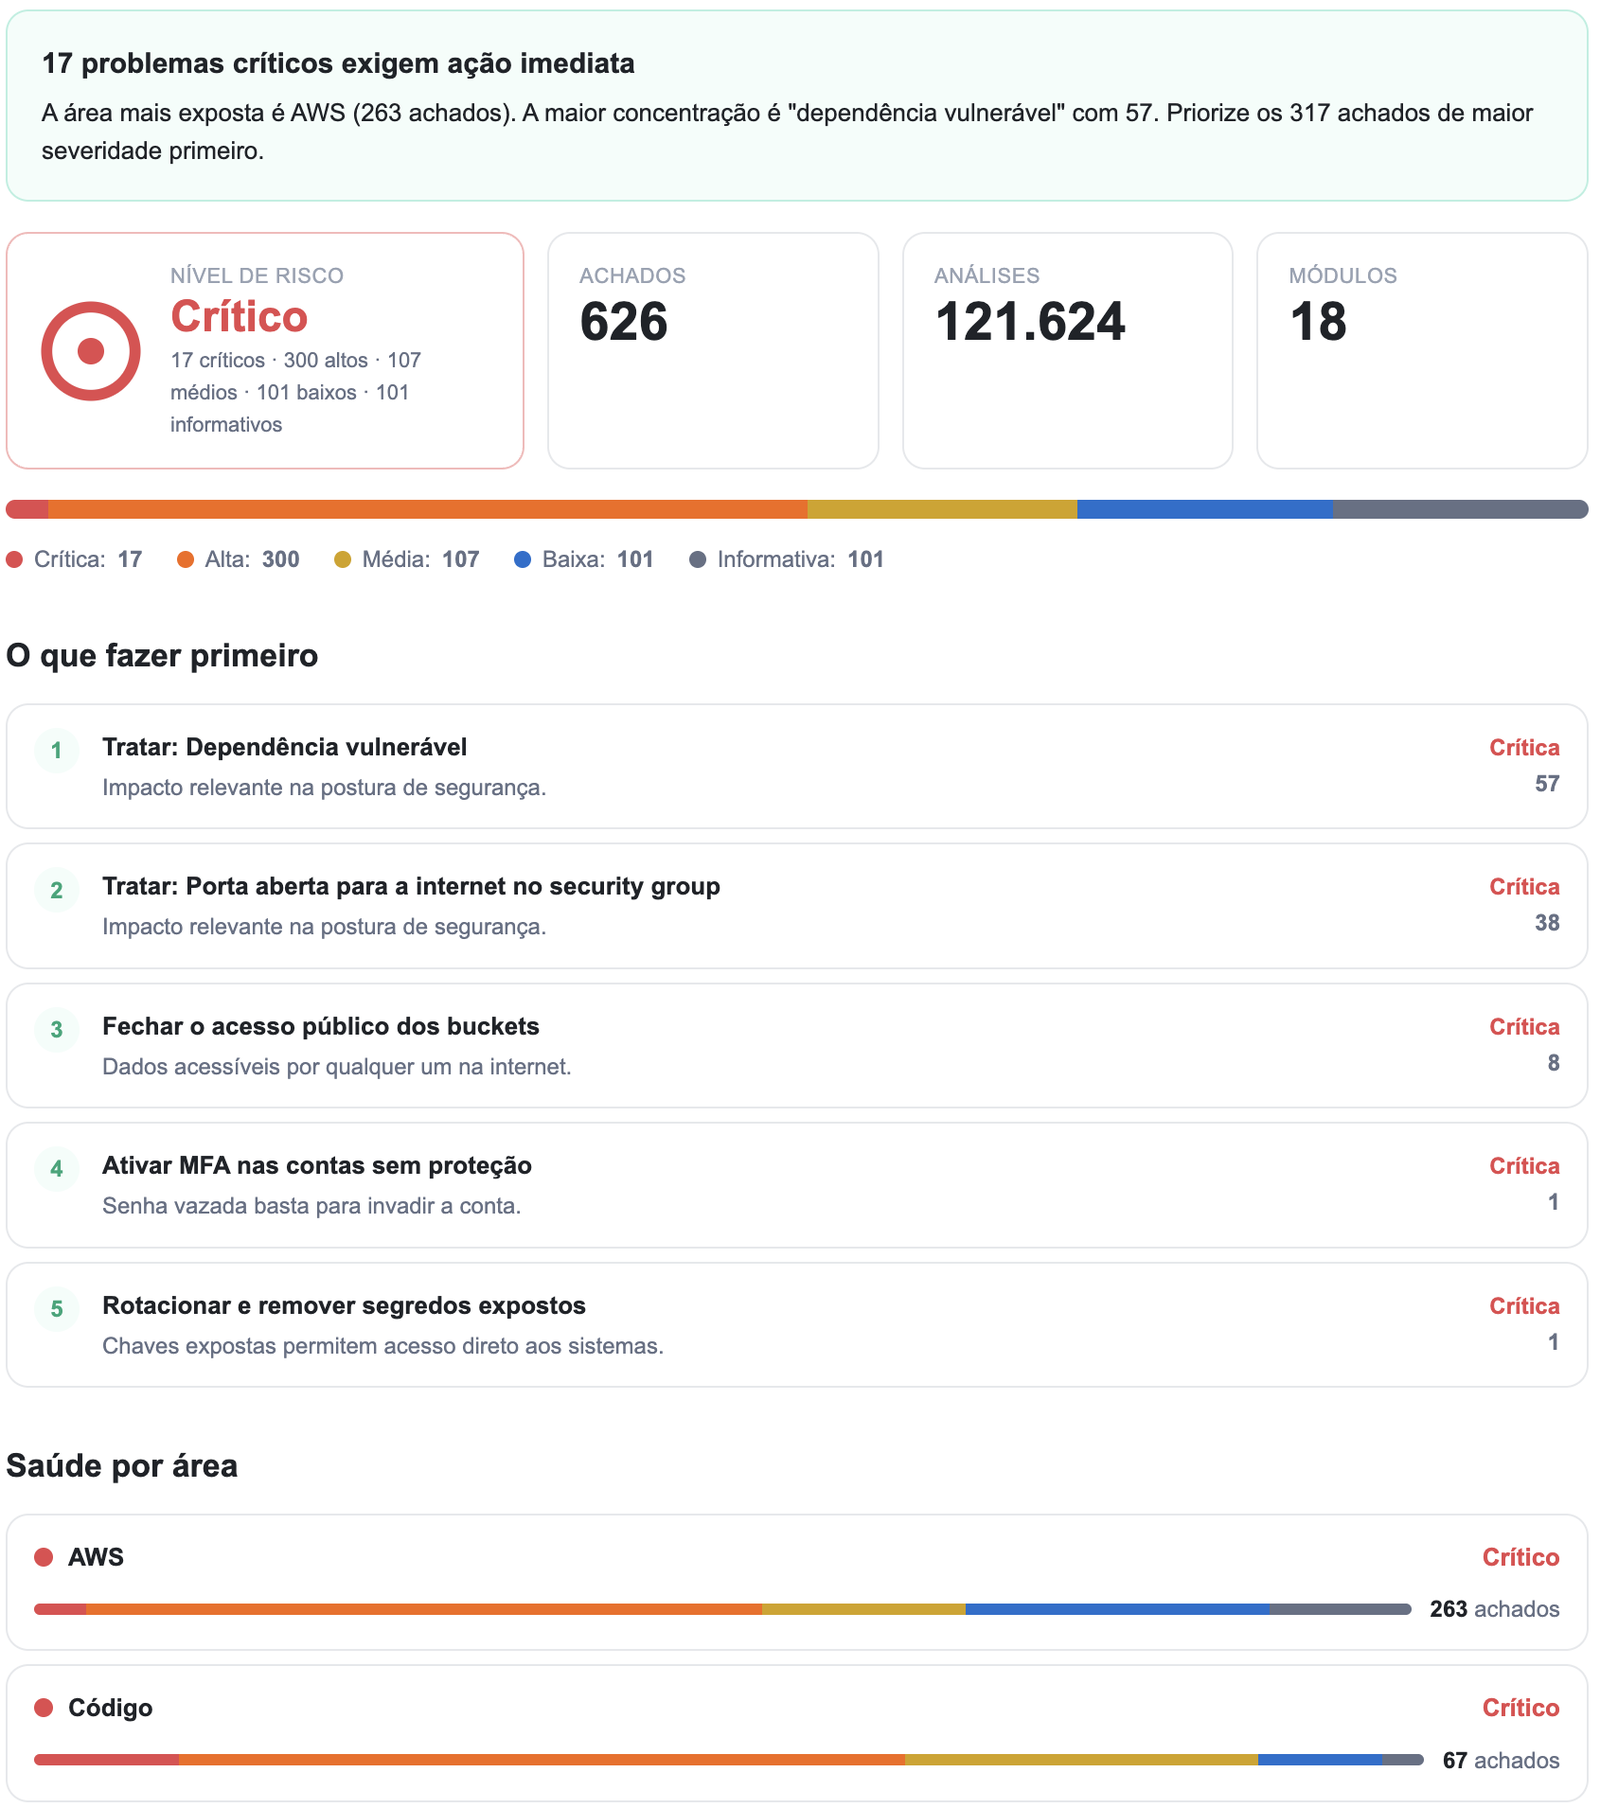
Relatório real · dados sensíveis ocultados
A profundidade que o seu programa de segurança precisa.
Cada nível inclui tudo do anterior. Comece pela exposição e evolua até o pentest validado.
Diagnóstico de Exposição
Varredura passiva e não intrusiva da superfície externa. Rápida, sem impacto.
- Mapeamento de subdomínios e serviços
- TLS, security headers e arquivos sensíveis
- Segredos expostos e proteção de e-mail
- Baseline inicial ou monitoramento recorrente
Varredura de Vulnerabilidades
Cobertura ampla e não destrutiva, correlacionada com as ameaças de hoje.
- Tudo do Nível 1
- Correlação com CVEs em exploração ativa (KEV)
- Milhares de verificações da comunidade
- AWS sem credencial, pela ótica do atacante
Pentest com Validação Ativa
O pacote completo, com exploração confirmada.
- Tudo do Nível 2
- Testes ativos que confirmam a exploração
- Validação de credenciais expostas
- Auditoria AWS com acesso read-only
- Executado só com autorização e em janela combinada
Avulso ou recorrente, com varredura automática a cada 3 dias no plano contínuo. Precisa de algo sob medida? Veja a consultoria gerenciada.
Do retrato único ao programa gerenciado.
Escolha como quer trabalhar com o Safe-T: uma vez, de forma contínua, ou com a nossa equipe corrigindo junto.
Avaliação pontual
Uma rodada completa, sob demanda. O retrato das suas brechas hoje.
- Diagnóstico único da superfície escolhida
- Relatório com severidade, evidência e correção
- Ideal para um retrato imediato ou due diligence
- Cobrança única, sem recorrência
Monitoramento contínuo
Scans recorrentes com reteste automático. Sua exposição sob vigília o tempo todo.
- Tudo da avaliação pontual
- Rodadas recorrentes no intervalo que você definir
- Reteste automático: o que é novo e o que já foi corrigido
- Alerta imediato (Slack) quando surge exposição nova
- Evolução da sua postura ao longo do tempo
- Cobrança mensal recorrente
Consultoria gerenciada
Encontramos, priorizamos e uma equipe atua na correção com o seu time.
- Tudo do monitoramento contínuo
- Equipe Safe-T atuando nas correções
- Priorização e acompanhamento ponta a ponta
- Rituais de revisão com o seu time
- Suporte técnico dedicado
Os três modelos valem para qualquer nível de profundidade. Fale com o time para desenhar o seu.
Agressivo com o atacante.
Cuidadoso com a sua operação.
Não rouba, não altera, não destrói.
O teste identifica e comprova. Seus dados e sistemas ficam como estavam.
Testes ativos só com autorização.
Em janela combinada com seu time. Os Níveis 1 e 2 rodam sem risco à operação.
Mapeado para a sua conformidade.
Cada achado é relacionado a LGPD, ISO 27001, PCI DSS, NIST, CIS e OWASP — apoio direto à sua auditoria.
Atenção à LGPD.
Tratamento dos dados avaliados com confidencialidade e minimização.
Dúvidas frequentes
sobre o Safe-T.
O que você precisa saber antes de colocar seu ambiente à prova.
Ainda tenho outra dúvida →Os Níveis 1 e 2 são não destrutivos e não exigem janela de manutenção. A validação ativa do Nível 3 só roda com autorização formal e em janela combinada com o seu time — e nunca rouba, altera ou destrói dados.
Veja o Safe-T rodar contra
o seu ambiente.
Fale com um especialista para definir escopo — ou já adiante o processo e crie seu acesso ao painel Safe-T.
Sem spam. Usamos seu e-mail apenas para este contato, com atenção à LGPD. Política de Privacidade.